Eine Absichtserklärung kostet einen Satz. Ein Nachweis kostet eine Entscheidung, einen Verantwortlichen und eine Konfiguration, die auch dann noch stimmt, wenn niemand hinschaut. 2025 fragte das BSI nach Absichten, 2026 hat es gemessen.
Am 18. September 2026 stand das Ergebnis online: 116 Unternehmen haben nachgewiesen, dass ihre Domain per DNSSEC gegen Fälschung gesichert ist. Wir stehen zum zweiten Mal in Folge auf dieser Liste. Das freut uns. Interessanter als die Urkunde ist, was die 116 Domains zeigen, wenn man sie mit denselben Augen anschaut wie jeden Kundenbestand: Auf 28 davon liegt unsere Spur.
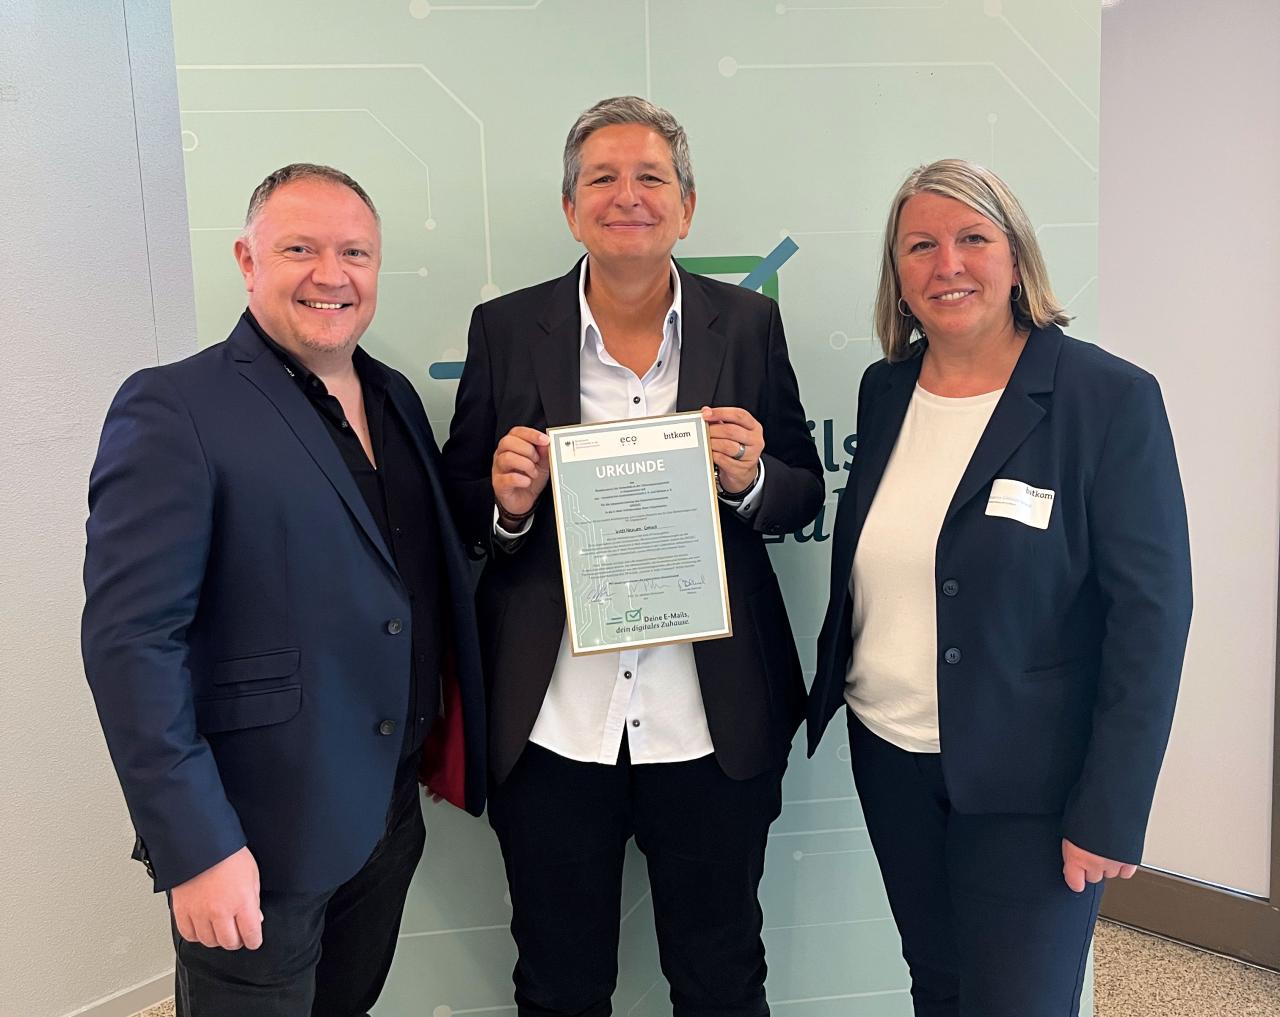
Urkundenübergabe am 18. September 2026 in Berlin,
Daniel Strauß (links) mit BSI-Präsidentin Claudia Plattner (Mitte) und Karina Göthlich-Strauß (rechts). Die Hall of Fame ist eine Würdigung, keine Zertifizierung.
Foto: InterNexum
Die Hürde ist gestiegen:
DNSSEC ersetzt die Selbstauskunft
Die erste Hall of Fame der E-Mail-Sicherheit 2025 kannte drei Stufen. Gold bekam, wer DNSSEC umgesetzt oder fest geplant hatte. Silber bekam, wer seine per MTA-STS die Verschlüsselung eingehender E-Mails anforderte. Dazu kamen Unterstützer, die das Thema in die Öffentlichkeit trugen. Wer wollte, konnte sich bekennen und viele wollten.
Für 2026 haben BSI, eco und Bitkom die Stufen gestrichen. Ein Kriterium blieb: DNSSEC nach der Technischen Richtlinie TR-03108, der BSI-Vorgabe für sicheren E-Mail-Transport, musste aktiv sein und vom BSI zum Stichtag 30. Juni 2026 selbst geprüft werden. Kein Formular ersetzt die Messung.
Das verändert, was ein Eintrag in der Hall of Fame für E-Mail- Sicherheit bedeutet. 2025 stand auf der Liste, wer mitmachen wollte. 2026 steht darauf, wer geliefert hat.
Zwei Fragen, die jede Domain öffentlich beantwortet
Jede Domain beantwortet zwei Fragen für jeden, der sie stellt, ohne Login und ohne Freigabe.
- Welche Nameserver antworten für diese Domain?
Das zeigt, wer das DNS der Domain betreibt, also das Fundament, auf dem DNSSEC aufsetzt. - Wohin schickt diese Domain ihre DMARC-Reports?
Das zeigt, wer die Berichte darüber empfängt, wer im Namen dieser Domain E-Mails verschickt hat. Ob jemand sie auswertet, lässt sich von außen nicht sehen.
Wir haben beide Fragen am 21. September 2026 an alle 116 Domains der Hall of Fame gestellt, 232 Abfragen.
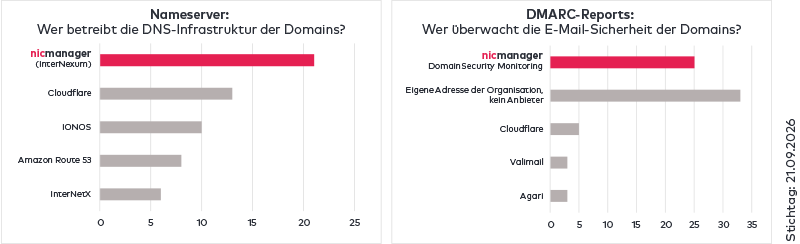
Unter den 116 Unternehmen der Hall of Fame betreibt kein anderer Anbieter für mehr Domains die Nameserver als wir: 21 gegenüber 13 bei Cloudflare und 10 bei IONOS. Auch die DMARC-Reports empfängt kein anderer Anbieter für mehr Domains: 25 gegenüber 5 bei Cloudflare. 28 der 116 Domains tragen unsere Spur, die jeder im DNS nachlesen kann: Wir betreiben ihre Nameserver oder empfangen ihre DMARC-Reports. Fast jede vierte.
So prüfst du es selbst: Alle Zahlen stammen aus öffentlichen DNS-Abfragen. Die Nameserver einer Domain zeigt ein Befehl wie dig NS beispiel.de oder nslookup, das Ziel der DMARC-Reports der TXT-Eintrag unter _dmarc.beispiel.de hinter rua=. Grundlage sind die 116 Domains der aktuellen Hall of Fame des BSI. Wer die Zahlen einordnen will, sollte wissen: Die 116 haben sich beworben und die Messung bestanden, sie sind keine Zufallsstichprobe des deutschen Marktes.
Domainsicherheit braucht einen Verantwortlichen
Domainsicherheit scheitert selten an der Technik. In den meisten Unternehmen fehlt für DNSSEC der Mensch, der zuständig ist. Domains verwaltet jemand nebenbei. Meistens niemand Bestimmtes.
Bei den Organisationen auf dieser Liste war das anders. Jemand hat entschieden, jemand hat umgesetzt und die Konfiguration hat gehalten, bis das BSI nachgemessen hat. Die Hall of Fame hat daran nichts verändert. Sie hat es sichtbar gemacht.
Wie ein solcher Weg aussieht, zeigt ein aktuelles Beratungsprojekt: Ein Kunde startete mit einem DomainSecurity Score von 38 Prozent auf seiner Hauptdomain, kein DNSSEC, kein DMARC, ein unsicherer SPF-Qualifikator, ein fehlerhafter MX-Eintrag, kein MTA-STS. Die Domain war an mehreren Stellen gleichzeitig angreifbar. Nach der Buchung der DomainSecurity Taskforce ging es Schritt für Schritt: SPF, DKIM und DMARC nachgeschärft, der MX-Fehler behoben, DNSSEC aktiviert und ein CAA-Record gesetzt, MTA-STS im scharfen Richtlinienmodus implementiert und TLS-Reporting aktiviert. Ergebnis: Score 92 Prozent, IT-Grundschutz erfüllt, DNSSEC aktiv.
Jeder dieser Schritte ist Standard. Sicherheit für die Domain entsteht erst, wenn jemand dafür verantwortlich ist und die Schritte wirklich umsetzt.
Unsere Kunden in der Hall of Fame
Auf der Liste stehen Organisationen aus ganz verschiedenen Branchen und Größen, mit denen wir seit vielen Jahren arbeiten und solche, die 2026 dazugekommen sind. Manche verwalten ihre Domains bei uns, manche nutzen nur unser Monitoring. Dazu kommen Organisationen, die in unserer DomainSecurity Masterclass gelernt und alles selbst umgesetzt haben. Die Auszeichnung haben die Organisationen selbst verdient.
Wir gratulieren allen 28 Kunden, die mit uns in der Hall of Fame stehen.
Was die 116 über den Rest des Marktes sagen
Selbst diese Vorreiter sind nicht fertig. Acht Domains der Hall of Fame haben keinen DMARC-Eintrag. Drei stehen auf p=none, der schwächsten Stufe: Sie beobachten und blockieren nichts. 33 Domains lassen sich ihre DMARC-Reports an eine eigene Adresse schicken. DMARC-Reports sind maschinenlesbare XML-Dateien. Ohne Auswertung landen sie in einem Postfach, das niemand öffnet.
Das ist kein Vorwurf an die 116. Es ist eine Diagnose für die deutschen Unternehmensdomains, die nicht auf dieser Liste stehen und das sind fast alle. DNSSEC schützt das Fundament. SPF und DKIM sichern den Absender. DMARC setzt die Regel durch und meldet jeden Verstoß. Wer eine dieser Ebenen gebaut hat, weiß, wie die nächste geht.
Eine Domain ist nicht einfach ein technisches Asset. Sie ist die virtuelle Identität deines Unternehmens. Geschützt ist sie durch eine Konfiguration, die bei der zweiten Messung noch hält.
Häufige Fragen
Was ist die BSI Hall of Fame der E-Mail-Sicherheit?
Eine Würdigung von BSI, eco und Bitkom für Organisationen, die messbar zur E-Mail-Sicherheit in Deutschland beitragen. Kriterium 2026: aktives DNSSEC nach TR-03108, vom BSI geprüft. Die Hall of Fame ist keine Zertifizierung und kein Gütesiegel.
Was ist DNSSEC?
Eine kryptografische Signatur für DNS-Einträge. Sie verhindert, dass jemand DNS-Antworten fälscht und E-Mails oder Webseitenbesucher unbemerkt auf fremde Server lenkt.
Wie prüfe ich, ob meine Domain DNSSEC nutzt?
Der kostenfreie DomainSecurity Score auf domainsecurity.de zeigt dir, ob DNSSEC aktiv ist und wie es um SPF, DKIM, DMARC und andere wichtige Kriterien steht.
Woher stammen die Zahlen in diesem Beitrag?
Aus öffentlichen DNS-Abfragen aller 116 Domains der BSI-Liste am 21. September 2026. Jeder kann sie mit Standardwerkzeugen wiederholen, die Methode steht oben.
Dein nächster Schritt
Das BSI hat die 116 gemessen. Deinen eigenen Stand kennst du in wenigen Minuten: Der kostenfreie DomainSecurity Score zeigt dir, wo deine Domain bei DNSSEC, SPF, DKIM und DMARC steht.
DomainSecurity Score prüfen → domainsecurity.de
Wenn du die Lücken nicht nur kennen, sondern schließen willst: Die DomainSecurity Taskforce setzt DNSSEC und die weiteren Ebenen mit dir um, dokumentiert und nachgemessen.
Taskforce anfragen → domainsecurity-taskforce
Alle Zahlen: Stand 21. September 2026, öffentliche DNS-Abfragen.
Quelle der Liste: BSI Hall of Fame der E-Mail-Sicherheit 2026.


